[toc]
系统分析师笔记09_信息安全
该笔记内容来自《系统分析师教程》第2版。
随着信息化进程的深入和互联网的快速发展,网络化已经成为企业信息化的发展大趋势,信息资源也得到最大程度的共享。
但是,紧随信息化发展而来的网络安全问题日渐突出,已成为信息时代人类共同面临的挑战。目前,危害计算机信息系统安全的事件频繁发生,而且有愈演愈烈之势,甚至会影响国家之间的战争形势,由既有战争方式转变为没有硝烟的网络战争。如果计算机和网络系统的安全受到危害,将会危及国家安全,引起社会混乱,造成重大损失。
系统分析师作为信息系统建设的挑大梁者,必须掌握系统安全知识,在进行系统分析与设计时,足够重视安全性分析,根据系统的环境约束和用户要求,结合当前技术的发展,为信息系统构筑“铜墙铁壁”,确保用户应用和数据的安全。
信息系统安全体系
系统安全分类
信息系统的安全是一个复杂的综合体,涉及系统的方方面面,主要包括实体安全、运行安全、信息安全和人员安全等几个部分。
- (1)实体安全。在信息系统中,计算机及相关设备、设施(含网络)统称为系统的实体。实体安全是指保护计算机设备、设施和其他媒体免遭地震、水灾、火灾、有害气体和其他环境事故(例如,电磁辐射等)破坏的措施和过程。
- (2)运行安全。运行安全包括系统风险管理、审计跟踪、备份与恢复、应急等4个方面的内容。
- (3)信息安全。信息安全是指防止系统中的信息被故意或偶然的非法授权访问、更改、破坏或使信息被非法系统识别和控制等。
- (4)人员安全。人员安全主要包括计算机使用人员的安全意识、法律意识和安全技能等。
系统安全体系结构
作为全方位的、整体的系统安全防范体系也是分层次的,不同层次反映了不同的安全问题,根据网络的应用现状和结构,可以将安全防范体系划分为物理层安全、操作系统安全、网络安全、应用安全和安全管理。
- (1)物理层安全。物理层的安全包括通信线路、物理设备和机房的安全等。物理层的安全主要体现在通信线路的可靠性、软硬件设备的安全性、设备的备份、防灾害能力、防干扰能力、设备的运行环境和不间断电源保障等。
- (2)操作系统安全。系统层的安全问题来自计算机网络内使用的操作系统的安全。主要表现在3个方面,一是由操作系统本身的缺陷带来的不安全因素,主要包括身份认证、访问控制和系统漏洞等;二是操作系统的安全配置问题;三是病毒对操作系统的威胁。
- (3)网络安全。网络层的安全问题主要体现在计算机网络方面,包括网络层身份认证、网络资源的访问控制、数据传输的保密与完整性、远程接入的安全、域名系统的安全、路由系统的安全、入侵检测的手段和网络设施防病毒等。
- (4)应用安全。应用层的安全问题主要由提供服务所采用的应用软件和数据的安全性产生,包括Web服务、电子邮件系统和DNS等。此外,还包括病毒对系统的威胁。
- (5)安全管理。安全管理包括安全技术和设备的管理、安全管理制度、部门与人员的组织规则等。
系统安全保障系统
针对当前复杂、技术手段各异的系统安全威胁,要建立一个完整的系统安全保障体系,应该包含以下几个方面的内容:
- ( 1 ) 建立统一的身份认证体系。身份认证是信息交换最基础的要素,如果不能确认交换双方的实体身份,那么系统安全就根本无从得到保证。
- ( 2 ) 建立统一的安全管理体系。建立对所有实体有效的管理体系,能够对计算机网络系统中的所有计算机、输出端口、存储设备、网络、应用程序和其他设备进行有效的集中管理,从而有效管理和控制计算机网络中存在的安全风险。
- ( 3 ) 建立规范的安全保密体系。信息的保密性是一个大型信息应用网络不可缺少的需求,所以,必须建立符合规范的信息安全保密体系,这个体系不仅应该提供完善的技术解决方案,也应该建立相应的信息保密管理制度。
- ( 4 ) 建立完善的网络边界防护体系。重要的计算机网络一般会与互联网进行一定程度的分离,在内部信息网络和互联网之间存在一个网络边界。必须建立完善的网络边界防护体系,使得内部网络既能够与外部网络进行信息交流,同时也能防止从外网发起的对内部网络的攻击等安全威胁。
数据安全与保密
数据加密技术
对称加密算法
对称加密算法也称为私钥加密算法,是指加密密钥和解密密钥相同,或者虽然不同,但从其中的任意一个可以很容易地推导出另一个。其优点是具有很高的保密强度,但密钥的传输需要经过安全可靠的途径。
对称加密算法有两种基本类型,分别是分组密码和序列密码。分组密码是在明文分组和密文分组上进行运算,序列密码是对明文和密文数据流按位或字节进行运算。
非对称加密算法
非对称加密算法也称为公钥加密算法,是指加密密钥和解密密钥完全不同,其中一个为公钥,另一个为私钥,并且不可能从任何一个推导出另一个。它的优点在于可以适应开放性的使用环境,可以实现数字签名与验证。
认证技术
数字签名
数字签名的主要功能是保证信息传输的完整性、发送者的身份认证、防止交易中的抵赖发生。因此,不管使用哪种算法,数字签名必须保证以下三点:
- ( 1 ) 接收者能够核实发送者对数据的签名,这个过程称为鉴别。
- ( 2 ) 发送者事后不能抵赖对数据的签名,这称为不可否认。
- ( 3 ) 接收者不能伪造对数据的签名,这称为数据的完整性。
数字签名算法
暂无
数字证书
暂无
身份认证
暂无
密钥管理体制
密钥管理是指处理密钥自产生到销毁的整个过程中的有关问题,包括系统的初始化、密钥的产生、存储、备份 /恢复、装入、分配、保护、更新、控制、丢失、吊销和销毁等。
当前,主要的密钥管理体制有三种,分别是适用于封闭网、以传统的密钥管理中心为代表的密钥管理基础设施(KMI)机制,适用于开放网的公钥基础设施(PKI)机制和适用于规模化专用网的种子化公钥(SPK)机制
通信与网络安全技术
防火墙
防火墙(firewall)是一种隔离控制技术,在不同网域之间设置屏障,阻止对信息资源的非法访问,也可以阻止重要信息从内部网络中非法输出。
防火墙是位于两个或多个网络之间,执行访问控制策略的一个或一组系统,是一类防范措施的总称。
防火墙通常放置在外部网络和内部网络的中间,执行网络边界的过滤封锁机制。在某些情况下,防火墙以专门的硬件形式出现,它是安装了防火墙软件,并针对安全防护进行了专门设计的网络设备,本质上还是软件在进行控制。
防火墙的功能
如果没有防火墙,整个内部网络的安全性就完全依赖于每台计算机,因此,所有的计算机在安全水平方面都必须达到一致的高度。也就是说,整个网络的安全水平是由安全水平最低的那台计算机决定的,这就是所谓的“木桶原理”。网络规模越大,对计算机进行管理,使它们达到统一的安全水平级别就越不容易。
如果采用了防火墙,内部网络中的计算机将不再直接暴露给来自Internet的攻击。因此,对整个内部网络的安全管理就变成了防火墙的安全管理,这样,使安全管理变得更为方便和易于控制,也使内部网络更加安全。
具体来说,防火墙一般具有访问控制功能、内容控制功能、全面的日志功能、集中管理功能、自身的安全和可用性、流量控制、网络地址转换、虚拟专用网(Virtual Private Network, VPN) 等功能。
防火墙的分类
从总体上来说,防火墙技术可分为网络级防火墙和应用级防火墙两类。
- 网络级防火墙用来防止整个网络出现外来非法的入侵。例如,分组过滤和授权服务器就属于这一类。前者检查所有流入本网络的信息,然后拒绝不符合事先制定好的一套准则的数据;而后者则检查用户的登录是否合法。
- 应用级防火墙由应用程序进行接入控制,通常使用应用网关或代理服务器来区分各种应用。
在实际应用中,可以根据不同的应用对防火墙进行更加详细的划分,一般可以分为包过滤型防火墙、电路级网关型防火墙、应用网关型防火墙、代理服务型防火墙、状态检测型防火墙和自适应代理型防火墙。
虚拟专用网(VPN)
虚拟专用网(Virtual Private Network,VPN)是企业网在Internet等公共网络上的延伸,通过一个私有的通道在公共网络上创建一个安全的私有连接。
因此,从本质上说,VPN是一个虚信道,它可用来连接两个专用网,通过可靠的加密技术保证其安全性,并且是作为公共网络的一部分存在的。
如图是一个VPN构成的原理示意图。 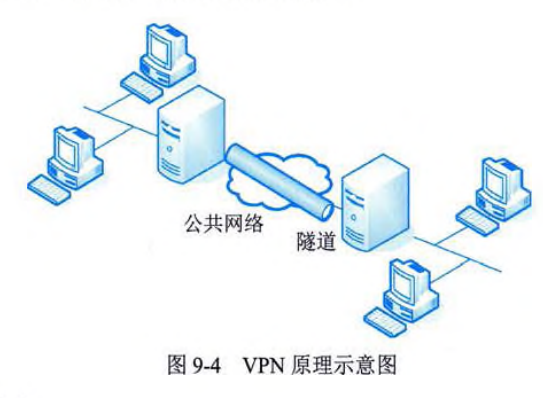
安全协议
在保证计算机网络系统的安全方面,安全协议起核心作用,主要包括IPSec、SSL、PGP和全套接层上的超文本传输安全协议(HTTPS)等
SSL
暂无
HTTPS
暂无
PGP
PGP是一个基于RSA的邮件加密软件,可以用它对邮件保密以防止非授权者阅读,它还能对邮件加上数字签名,从而使收信人可以确信邮件发送者。
PGP还可用于文件存储的加密。
IPSec
IPSec 是一个工业标准网络安全协议,为IP网络通信提供透明的安全服务,保护 TCP/IP 通信免遭窃听和篡改,可以有效抵御网络攻击,同时保持易用性。
IPSec有两个基本目标,分别是保护IP数据包安全和为抵御网络攻击提供防护措施。
单点登录技术
单点登录系统的概念
单点登录(Single Sign-On,SSO)技术是通过用户的一次性认证登录,即可获得需要访问系统和应用软件的授权,在此条件下,管理员不需要修改或干涉用户登录,就能方便地实现希望得到的安全控制。
单点登录系统采用基于数字证书的加密和数字签名技术,基于统一策略的用户身份认证和授权控制功能,对用户实行集中、统一的管理和身份认证,以区别不同的用户和信息访问者,并作为各应用系统的统一登录入口,同时,为通过身份认证的合法用户签发针对各个应用系统的登录票据(ticket),从而实现“一点登录,多点漫游”。
必要时,单点登录系统能够与统一权限管理系统实现无缝结合,签发合法用户的权限票据,从而能够使合法用户进入其权限范围内的各应用系统,并完成符合其权限的操作。
系统访问控制技术
访问控制技术是系统安全防范和保护的主要核心策略,它的主要任务是保证系统资源不被非法使用和访问。
访问控制概述
访问控制的要素
访问控制包括三个要素,分别是主体、客体和控制策略。
访问控制的策略
访问控制策略包括登录访问控制、操作权限控制、目录安全控制、属性安全控制和服务器安全控制等方面的内容。
访问控制模型
暂无
访问控制分类
访问控制因实现的基本理念不同,分类也不同。
常见的访问控制机制主要有
- 自主访问控制(DiscretionaryAccess Control,DAC)
- 强制访问控制(Role-Based Access Control,RBAC)
- 基于任务的访问控制(Task-Based Access Control,TBAC)
- 基于对象的访问控制(Object-Based Access Control, OBAC) 等
容灾与业务持续
灾难恢复技术
灾难恢复是指为了将信息系统从灾难造成的故障或瘫痪状态恢复到可正常运行状态,并将其支持的业务功能从灾难造成的不正常状态恢复到可接受状态,而设计的活动和流程。
灾难恢复措施在整个备份制度中占有相当重要的地位。因为它关系到系统在经历灾难后能否迅速恢复。
灾难恢复规划
信息系统的灾难恢复工作包括灾难恢复规划和灾难备份中心的日常运行,还包括灾难发生后的应急响应、关键业务功能在灾难备份中心的恢复和重续运行,以及主系统的灾后重建和回退工作。
其中,灾难恢复规划是一个周而复始、持续改进的过程,包含灾难恢复需求的确定、灾难恢复策略的制定和实现,以及灾难恢复预案的制定、落实和管理。
安全管理措施
安全管理的内容
安全管理体系是企业在整体或特定范围内建立的系统安全方针和目标,以及完善这些目标所采用的方法和手段所构成的体系,是安全管理活动的直接结果,可表示为策略、原则、目标、方法、程序和资源等总体集合。
安全审计
暂无
私有信息保护
暂无
系统可靠性
系统可靠性是系统在规定的时间内及规定的环境条件下,完成规定功能的能力,也就是系统无故障运行的概率。
系统故障模型
系统故障是指由于部件的失效、环境的物理干扰、操作错误或不正确的设计所引起的硬件或软件中的错误(或差错)状态,其中错误是指故障在系统中的具体位置。
在信息系统中,故障或错误有如下几种表现形式:
- (1)永久性。永久性是指连续稳定的失效、故障或错误。在计算机硬件中,永久性失效反映了不可恢复的物理改变。
- (2)间歇性。间歇性是指那些由于不稳定的硬件或软件状态所引起的、仅仅是偶然出现的故障或错误。
- (3)瞬时性。瞬时性是指那些由于暂时的环境条件而引起的故障或错误。
故障的表现形式千差万别,可以利用故障模型对千差万别的故障表现进行抽象。故障模型可以在系统的各个级别上建立。一般来说,故障模型建立的级别越低,进行故障处理的代价也就越低,但故障模型覆盖的故障也就越少。
系统可靠性指标
系统可靠性可以通过历史数据和开发数据直接测量和估算出来,与之相关的概念主要有平均无故障时间、平均故障修复时间、平均故障间隔时间和系统可用性等。
平均无故障时间
暂无
平均故障修复时间
暂无
平均故障间隔时间
暂无
系统可用性
暂无
系统可靠性模型
与系统故障模型对应的就是系统可靠性模型,常用的可靠性模型主要有时间模型、故障植入模型和数据模型。
系统可靠性分析
串联系统
并联系统
模冗余系统
冗余技术
冗余技术的分类
冗余是指在正常系统运行所需的基础上加上一定数量的资源,包括信息、时间、硬件和软 件。
冗余是容错技术的基础,通过冗余资源的加入,可以使系统的可靠性得到较大的提高。主要的冗余技术有结构冗余(硬件冗余和软件冗余)、信息冗余、时间冗余和冗余附加4种。
冗余系统
在实际应用中,各种冗余技术经常是结合起来使用的。将各种冗余技术融合在一个系统中,就称之为冗余系统。
故障处理步骤
一般来说,一个较为完整的冗余系统,在处理运行中出现的故障时,大致有以下10个步骤:
- (1)故障检测。故障检测一般可分为两类:联机检测和脱机检测。前者提供了实时检测的能力,这种检测工作与系统的正常工作同时进行;后者在进行检测时,系统必须停止正常工作。
- (2)故障屏蔽。这与故障检测正好相反,它不是将故障检测出来,而是将出现的故障屏蔽起来,使系统不受故障的影响。
- (3)故障限制。限制故障影响的范围,防止已发生的故障影响到系统的其他部分。
- (4)复执。这是一种检测瞬时性故障的有效措施,它可以提高系统抗瞬时性故障干扰的能力。
- (5)故障诊断。在故障检测的基础上,对故障进行定位。这对以后的修复、重配置等过程有很重要的意义。
- (6)系统重配置。若故障一旦被检出并定位,系统应有能力将发生故障的子系统替换下来,或将故障子系统与其他子系统隔离开。当故障子系统被替换下来后,系统仍应能保持正常运行,只是系统运行速度下降、功能减弱。这一现象称为系统降级使用。
- (7)系统恢复。当检测出故障,必要时在系统重配置后即可消除故障引发的差错。这时,系统应能返回到出现故障断点前的环境继续运行。故障的恢复策略一般有两种,分别是前向恢复和后向恢复。
- (8)系统重新启动。如果系统由于出现过多的故障而造成大量的错误,以至于破坏了许多信息无法恢复时,就不能再使用上述系统恢复办法,而必须重新启动。重新启动可分为热启动和冷启动。前者是在部分信息遭到破坏但还有一部分可以利用的情况时使用,后者则是在几乎所有信息均遭破坏的情况下使用。
- (9)修复。凡是已确定有故障的子系统必须进行修复。修复可分为脱机修复和联机修复两种。若要修复的子系统卸下后对系统影响不大,或者修复这些子系统时系统必定会停机,就使用脱机修复。联机修复是指系统能自动启用备份子系统替代有故障的子系统,并保持系统继续运行,然后再修复切换下来的故障子系统。
- (10)系统重组合。当上述各步骤完成后,系统必须重新组合,以便完全恢复正常运行。
软件容错技术
N版本程序设计
N版本程序设计是一种静态的故障屏蔽技术,采用前向恢复的策略,如图所示。 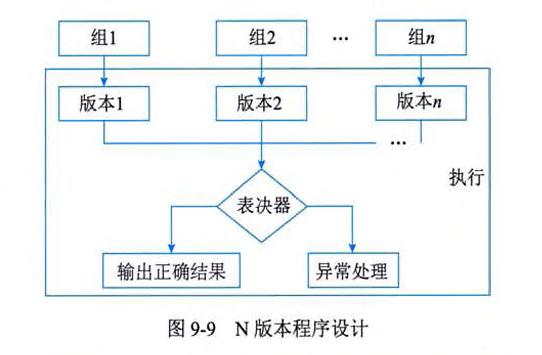
恢复块方法
恢复块方法是一种动态的故障屏蔽技术,采用后向恢复策略,如图所示。 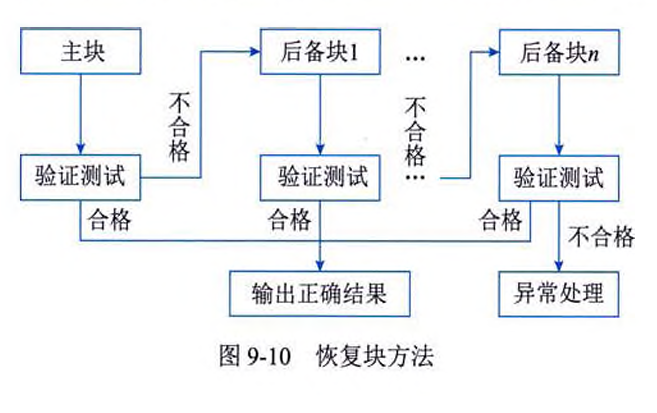
防卫式程序设计
防卫式程序设计是一种不采用任何传统的容错技术就能实现软件容错的方法,对于程序中存在的错误和不一致性,防卫式程序设计的基本思想是通过在程序中包含错误检查代码和错误恢复代码,使得一旦发生错误,程序就能撤销错误状态,恢复到一个已知的正确状态中去。
其实现策略包括错误检测、破坏估计和错误恢复三个方面。